Новости
Злоумышленники рассылают россиянам предложения установить GTA 6 до релиза и похищают пароли, банковские данные и криптокошельки.
Через две недели после взлома Росстат не восстановил ключевые экономические данные, на которые опираются ЦБ, Минфин и Минэкономразвития.
Группировка BO Team несколько месяцев контролировала инфраструктуру российского разработчика ПО, нацеливаясь на атаку цепочки поставок.
Аналитики «Солар» объяснили, как российские системы киберзащиты выявляют атаки, управляемые искусственным интеллектом.
Хакеры второй раз за две недели атаковали хостинг-провайдера Beget, мощность атаки выросла до 2,1 Тбит/с.
Исследование показало, что почти каждый третий сотрудник вставляет логины и ключи в ИИ-чатботы.
StormWall подвёл итоги 3 квартала 2026 года — DDoS-атаки меняют природу и бьют по финансам.
Kaspersky ICS CERT раскрыл многоступенчатую атаку на компанию-разработчика, растянувшуюся на несколько месяцев.
После масштабной кибератаки Beget временно не может регистрировать домены в зонах .ru/.рф.
Найдены критические дыры в самом ядре PHP — под ударом WordPress, Drupal, Joomla.
StormWall зафиксировала первые в России DDoS-атаки с ботами, имитирующими ИИ-агентов.
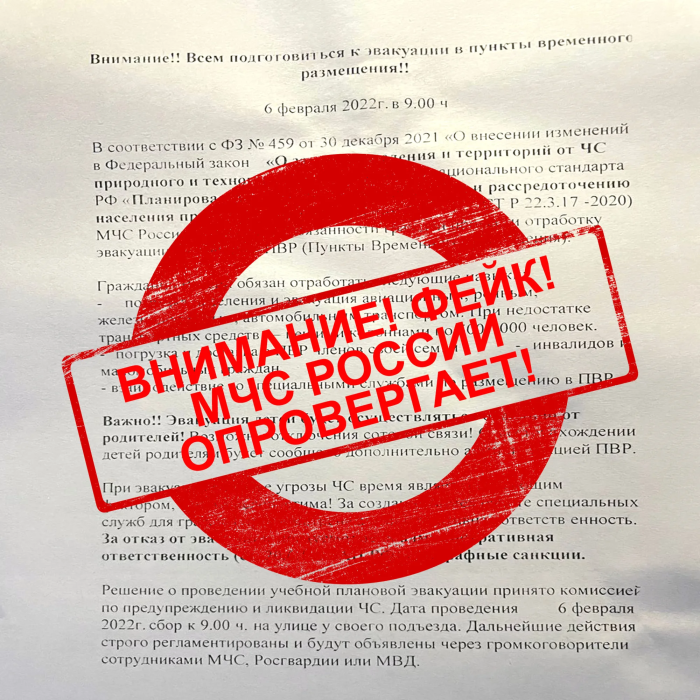
Хакеры взломали управление приложением МЧС и разослали ложные предупреждения в 33 регионах России.
«Солар» снова обнаружил шпионскую группировку NGC5081 — её бэкдор IDFKA работал в инфраструктуре крупной российской компании.
Минцифры предложило подземное размещение ЦОД, системы РЭБ и координацию с силовыми структурами.
F6 зафиксировала как минимум девять APT-групп, применяющих ИИ на разных этапах целевых атак.
Свыше половины атак вызвали шифрование данных или остановку критичных сервисов.
Вендор нейтрализовал уязвимость нулевого дня, через которую хакеры с помощью ИИ атаковали инфраструктуру хостинг-провайдера.
В России создадут национальную платформу Threat Intelligence для обмена данными об угрозах между государством и бизнесом.